En esta nota
En corto: la ISO/IEC 27001 certifica que un proveedor gestiona la seguridad de la información con un sistema auditado, dentro de un alcance definido. No dice que sea invulnerable ni reemplaza tu propia evaluación. Antes de entregarle tu cartera, revisa quién emitió el certificado, qué cubre y hasta cuándo vale.
Un factoring o un fondo le entrega a su proveedor de datos lo más sensible que tiene: la cartera, los deudores y, en muchos casos, el acceso a la información tributaria de sus clientes. Por eso el área de riesgo pregunta cada vez más por la ISO 27001. Esta guía explica qué hay detrás del sello y qué pedir para que no sea solo un logo en una presentación.
Qué es la ISO 27001
La ISO/IEC 27001 es la norma internacional para los sistemas de gestión de seguridad de la información (SGSI). No es una lista de productos de seguridad: es una forma de trabajar. La empresa identifica sus riesgos, decide cómo tratarlos, aplica controles, mide si funcionan y corrige lo que falla.
La versión vigente es la ISO/IEC 27001:2022. Su Anexo A tiene 93 controles agrupados en cuatro temas:
- Organizacionales: políticas, roles, proveedores, gestión de incidentes y continuidad.
- De personas: selección, capacitación y responsabilidades al entrar y salir de la empresa.
- Físicos: acceso a oficinas, equipos y soportes.
- Tecnológicos: accesos, cifrado, registros, respaldos y desarrollo seguro.
No todos los controles aplican a todas las empresas. Cada una declara cuáles usa y por qué en su declaración de aplicabilidad.
Qué certifica y qué no
Una certificación la otorga un organismo externo después de auditar el SGSI. El ciclo dura tres años, con auditorías de seguimiento cada año y una de recertificación al final.
Lo que sí certifica:
- Que existe un SGSI documentado y en operación dentro de un alcance declarado.
- Que la empresa evalúa sus riesgos y aplica controles para tratarlos.
- Que la dirección revisa el sistema y que los incumplimientos se corrigen.
Lo que no certifica:
- Que el proveedor nunca tendrá un incidente. Ninguna norma lo garantiza.
- Los procesos o productos que quedan fuera del alcance.
- Que cumples la ley de protección de datos. Ayuda, pero son cosas distintas: lo explicamos en protección de datos en factoring.
- Que el proveedor esté autorizado por un regulador. La ISO 27001 es una norma voluntaria, no una licencia.
Checklist: qué revisar del certificado de tu proveedor
Pide el certificado y revisa estos puntos. Si alguno no se puede responder, pregunta antes de firmar.
- ¿Quién lo emitió? Debe ser un organismo de certificación acreditado, no una consultora que ayudó a implementar el sistema.
- ¿Qué cubre el alcance? Tiene que incluir el servicio que vas a contratar. Un certificado que cubre solo las oficinas o un área administrativa no protege tu cartera.
- ¿Qué versión es? Lo esperable hoy es la ISO/IEC 27001:2022.
- ¿Está vigente? Revisa la fecha de vencimiento y que no esté suspendido.
- ¿Pasó las auditorías de seguimiento? Pregunta por la última y si dejó hallazgos abiertos.
- ¿Comparte su declaración de aplicabilidad? Es razonable pedirla bajo acuerdo de confidencialidad.
- ¿Responde tu cuestionario de seguridad? Un proveedor certificado debería poder hacerlo sin rodeos.
Cómo está certificada Fapro
En 2023 Fapro comenzó a implementar su SGSI. En marzo de 2024 DNV otorgó la certificación.
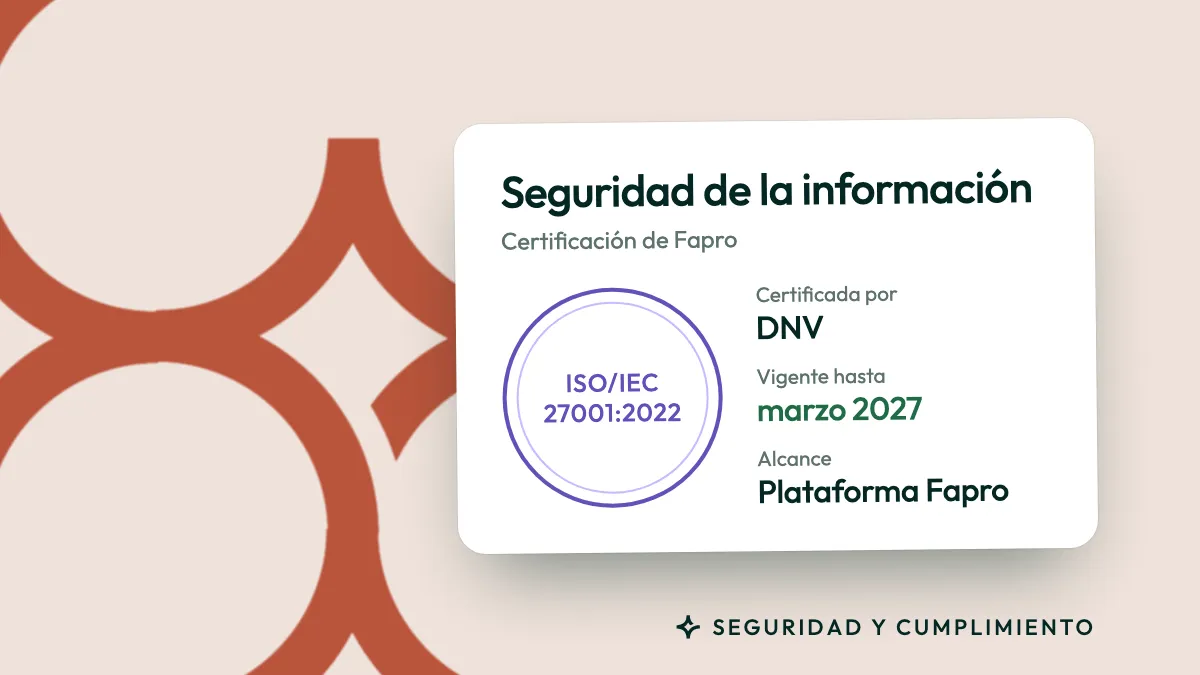
Hoy Fapro está certificada en ISO/IEC 27001:2022 por DNV, con vigencia hasta el 16 de marzo de 2027. El alcance es la plataforma Fapro: extracción, procesamiento y entrega de información a sus clientes.
Si tu área de riesgo, TI o cumplimiento necesita revisar el SGSI, Fapro comparte el certificado, la declaración de aplicabilidad y sus políticas bajo acuerdo de confidencialidad. Todo el detalle está en Seguridad.
Preguntas frecuentes
¿ISO 27001 y SGSI son lo mismo?
No. El SGSI es el sistema con que una empresa gestiona su seguridad. La ISO 27001 es la norma que dice cómo debe ser ese sistema y contra la que se audita.
¿Cada cuánto se audita una empresa certificada?
Todos los años. La certificación dura tres años, con auditorías de seguimiento anuales y una recertificación al cierre del ciclo.
¿Si mi proveedor está certificado, yo también cumplo?
No. La certificación es del proveedor y cubre su alcance. Tu empresa sigue respondiendo por cómo trata los datos de sus clientes y por cómo elige y controla a sus proveedores.
¿Dónde veo la certificación de Fapro?
En Seguridad. Para pedir la documentación del SGSI, escribe a seguridad@fapro.app.